
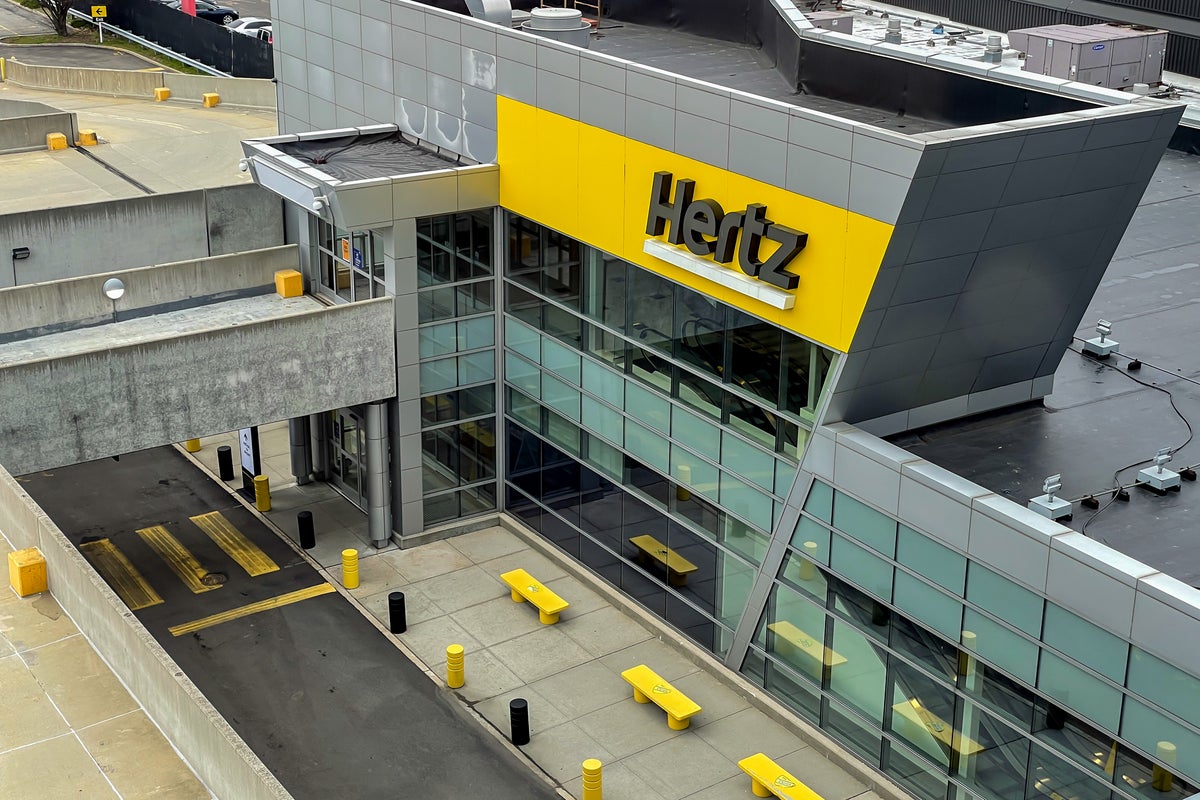
Tisuće Hertzovih kupaca potencijalno su ukradene svoje podatke nakon što je jedan od partnera tvrtke bio izložen u kršenju sigurnosti.
Hertz vjeruje da je neovlašteni treći dobavljač dobio podatke u CLEO-ovom softveru za prijenos datoteka u listopadu 2024. i prosincu 2024. godine.
U izjavi, tvrtka je rekla: “Naša forenzička istraga nije pronašla dokaze da je ovaj događaj utjecao na Hertzovu vlastitu mrežu.”
Podaci su utjecali u veljači, rekla je tvrtka, objasnila je da je odmah poduzela mjere kako bi utvrdila opseg događaja i identificirala pojedince na koje su možda utjecale osobne podatke.
Sonda je utvrdila da su osobni podaci, uključujući imena, kontakt podatke, datum rođenja, podatke o kreditnim karticama, vozačke dozvole i informacije u vezi s zahtjevima za naknadu radnika.
Uz to, “vrlo mali broj” ljudi imao je svoje socijalno osiguranje ili druge državne brojeve, Medicare ili Medicaid ID ili informacije povezane s ozljedama vezanim za ukradene zahtjeve za nesreće u vozilima.
Pogođeni kupci bit će obaviješteni. Ipak nije jasno koliko je kupaca pogođeno Brdo Izvijestio je da je glasnogovornik tvrtke rekao: “Bilo bi netočno reći da su pogođeni milijuni kupaca.”
Obavijest podnesena u Maineu navedeno je 3.409 ljudi u državi. Drugi u Teksasu je proglasilo 96.600 ljudi pogođeno. Upozoreni su i kupci izvan SAD -a u Australiji, Kanadi, Europskoj uniji, Novom Zelandu i Ujedinjenom Kraljevstvu.
Pojedinci se nude dvije godine praćenja identiteta ili tamnih usluga praćenja web -a putem Kroll -a, tvrtke za usluge identiteta. Kupce se potiče da “ostanu budni” i provjere bankovne izvode i kreditna izvješća radi odstupanja.
Provedba zakona je obaviještena i rekla kompaniji: “Cleo je poduzeo korake za istraživanje događaja i rješavanje identificiranih ranjivosti.”
Cleo je softver zasebno hakirala ransomware grupa prošle godine.
Neovisan kontaktirao je Hertza i Cleo radi komentara.