• About
  • Advertise
Vijesti Hrvatska
  • Home
  • Hrvatska
    • Geopolitika
    • Braniteljski
    • Dalmacija
    • Istra i Kvarner
    • Slavonija
    • Morski
    • Nacional
    • Zagreb
  • Hercegovina
  • Poslovni
  • Tehnologija
    • Video Igre
  • Auto Klub
  • Vjera
  • Svijet
    • Showbiz (žutilo)
  • Sportske
    • Euro 2024
    • HNL
    • Sport Strani
    • Košarka
    • Strani Sport
No Result
View All Result
  • Home
  • Hrvatska
    • Geopolitika
    • Braniteljski
    • Dalmacija
    • Istra i Kvarner
    • Slavonija
    • Morski
    • Nacional
    • Zagreb
  • Hercegovina
  • Poslovni
  • Tehnologija
    • Video Igre
  • Auto Klub
  • Vjera
  • Svijet
    • Showbiz (žutilo)
  • Sportske
    • Euro 2024
    • HNL
    • Sport Strani
    • Košarka
    • Strani Sport
No Result
View All Result
Vijesti Hrvatska
No Result
View All Result
Home Tehnologija

Stručnjaci upozoravaju na novu phishing kampanju koja cilja hotele i njihove goste

CV by CV
November 12, 2025
in Tehnologija
0
Stručnjaci upozoravaju na novu phishing kampanju koja cilja hotele i njihove goste
13
SHARES
30
VIEWS
Share on FacebookShare on Twitter


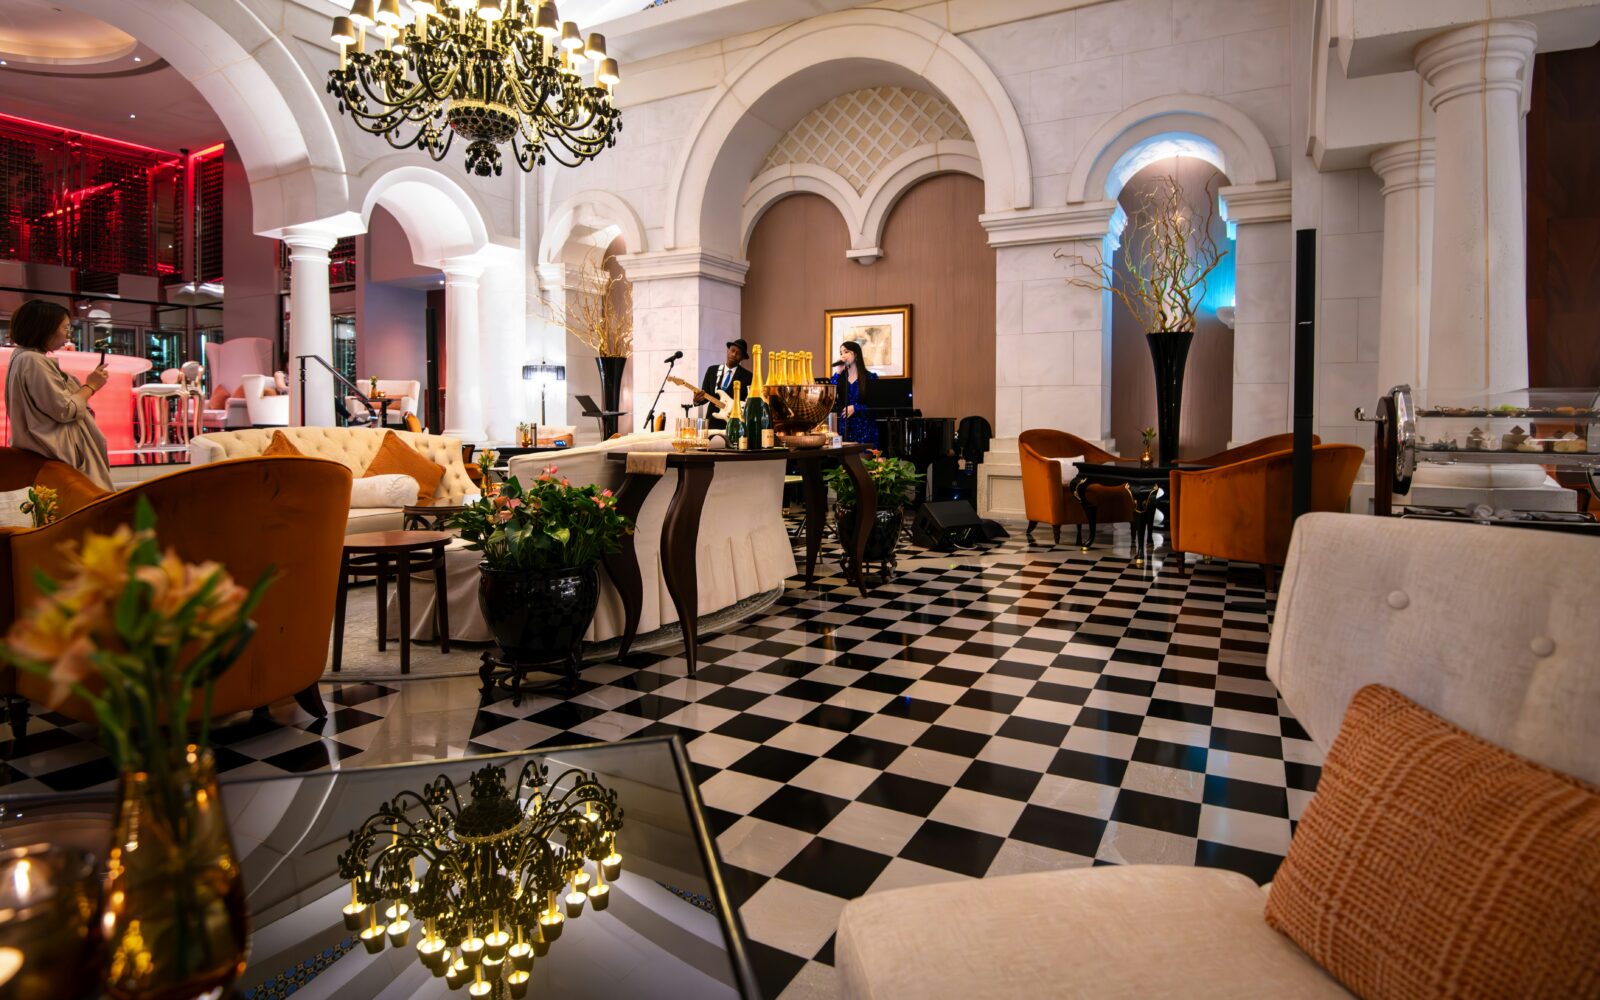
Hoteli i njihovi gosti meta su visoko sofisticirane kampanje nazvane ClickFix čiji je cilj isporučiti opasan zlonamjerni softver, ukrasti vjerodajnice za prijavu i izvesti neovlaštene bankovne transfere, upozorili su stručnjaci.

Istraživači kibernetičke sigurnosti iz tvrtke Sekoia otkrili su da napadači najprije koriste nasumične, kompromitirane e-mail račune kako bi slali phishing poruke hotelima i vlasnicima različitih Booking.com računa. Poveznica u poruci pokreće lanac preusmjeravanja koji na kraju vodi do lažnog reCAPTCHA izazova, osmišljenog da žrtve preuzmu i instaliraju trojana za daljinski pristup naziva PureRAT, piše Tech Radar.

Napadači paze da ciljaju prave osobe, objašnjava Sekoia. Na forumima na tamnom webu, poput LolzTeam, kupuju podatke o administratorima objekata na Booking.com-u, a u nekim slučajevima čak nude i udio u zaradi u zamjenu za valjane kontakt-podatke.

Krađa podataka o kreditnim karticama

“Extranet računi Booking.com-a imaju ključnu ulogu u prijevarnim shemama usmjerenima na ugostiteljsku industriju. Posljedično, podaci prikupljeni s tih računa postali su unosna roba koja se redovito nudi na prodaju na nelegalnim tržištima”, pojašnjavaju istraživači iz Sekoie.

PureRAT je sposoban za razne štetne radnje, od omogućavanja daljinskog pristupa, upravljanja mišem i tipkovnicom, do kontrole webkamere i mikrofona radi snimanja zvuka i videa. Može bilježiti unose na tipkovnici te preuzimati i slati dodatne datoteke.

Napadači ga, čini se, koriste za mapiranje gostiju hotela. Nakon toga počinju im slati e-mailove, ali i personalizirane poruke preko WhatsAppa koje sadrže stvarne podatke o rezervacijama kako bi prijevare djelovale vjerodostojnije.

Te poruke također sadrže phishing poveznice koje preusmjeravaju žrtve na lažne stranice Booking-a ili Expedi-e gdje, ako primatelji unesu svoje podatke za prijavu, njihove vjerodajnice, kao i podaci o kreditnim karticama – budu ukradeni.


Izvor: Poslovni

CV

CV

0 0 votes
Article Rating
Subscribe
Login
Notify of
guest

guest

0 Comments
Oldest
Newest Most Voted

POPULAR NEWS

Plugin Install : Popular Post Widget need JNews - View Counter to be installed
  • About
  • Advertise

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

No Result
View All Result
  • Home
  • Hrvatska
    • Braniteljski
    • Dalmacija
    • Istra i Kvarner
    • Nacional
    • Morski
    • Slavonija
    • Zagreb
  • Hercegovina
  • Svijet
  • Geopolitika
  • Sportske
    • Euro 2024
    • HNL
    • Košarka
    • Sport Strani
    • Strani Sport
  • Vjera
  • Poslovni
  • Tehnologija
  • Auto Klub

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

wpDiscuz
0
0
Would love your thoughts, please comment.x
()
x
| Reply