
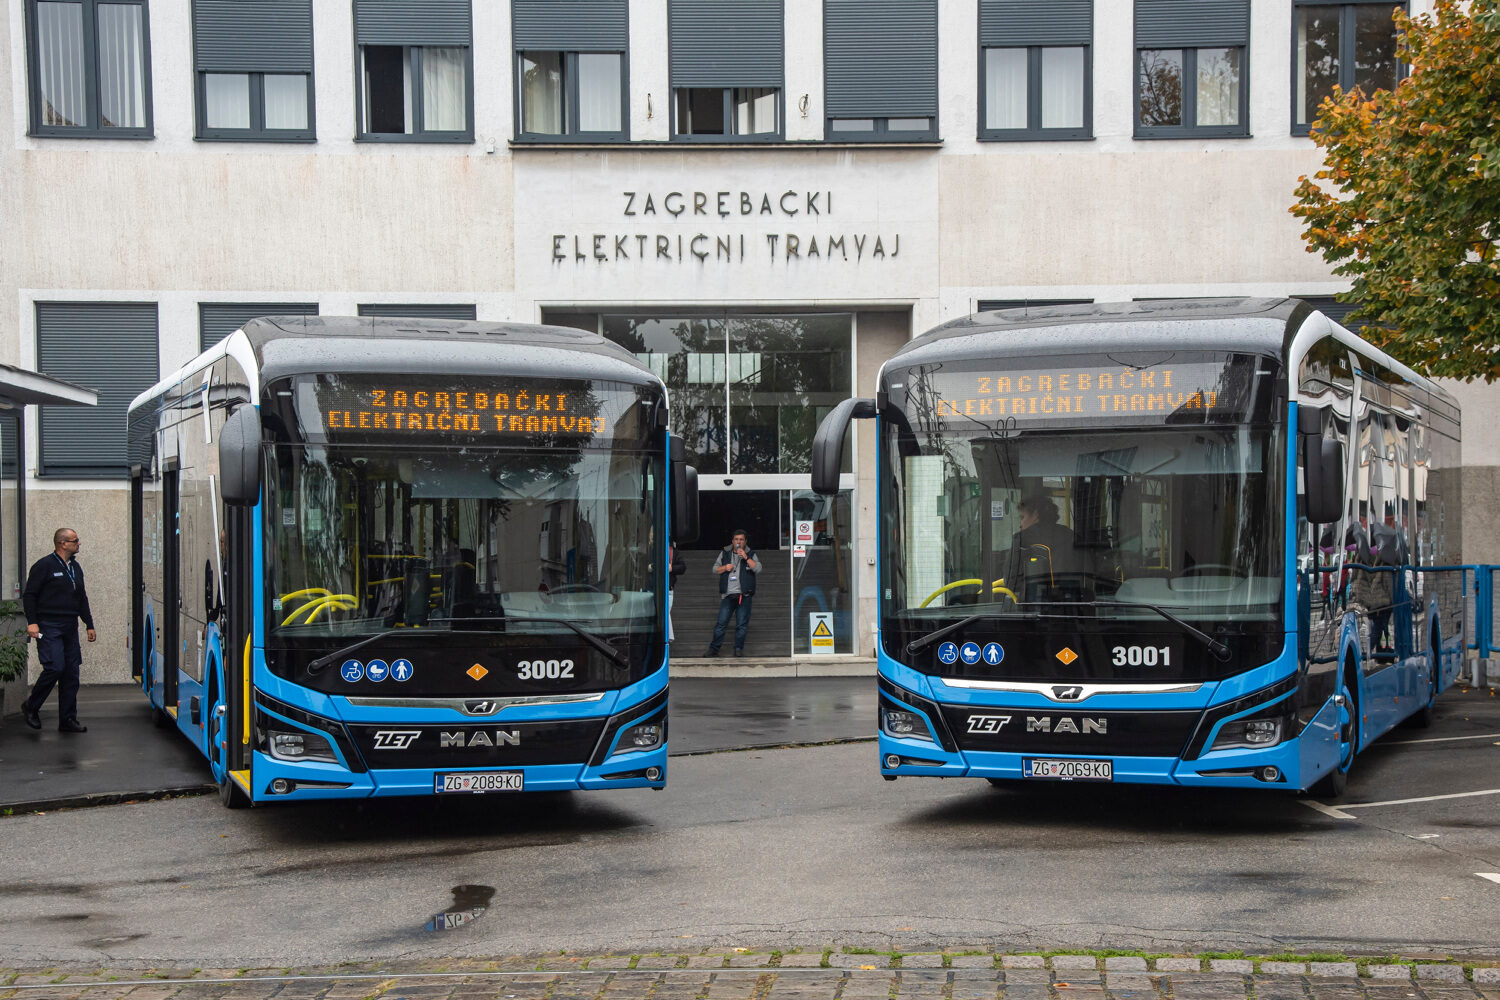
Krajem listopada je dio informacijskog sustava Zagrebačkog električnog tramvaja bio na udaru kibernetičkog napada. Zagrebački javni prijevoznik je tada priopćio kako je preventivno izolirao svoj informacijski sustav, te da su pokrenuti sigurnosni protokoli kako bi se on zaštitio i da u suradnji s nadležnim tijelima i vanjskim stručnjacima rade na procjeni i analizi stanja.
No, i dva tjedna nakon napada i dalje se suočava s posljedicama. ZET je u priopćenju naveo kako je zbog tehničkih poteškoća donesena odluka o isplati plaća zaposlenicima u dva obroka, ali i kako aplikacija za građane, MojZET, još uvijek nije stalno u potpunosti funkcionalna, te se postavlja pitanje što će biti sa sredstvima građana.
“Isplata plaće zaposlenicima ni u jednom trenutku nije dovedena u pitanje, no sukladno situaciji s kibernetičkim napadom i privremenoj nedostupnosti dijela administrativnih podataka, bilo je potrebno prilagoditi model isplate plaće za mjesec listopad”, ističe se.

Zaposlenicima isplaćena plaća u dva dijela
ZET tvrdi dalje u priopćenju da su zaposlenici obaviješteni kako je u dijalogu Uprave i predstavnika reprezentativnih sindikata postignut dogovor oko trenutno jedinog mogućeg modela isplate plaće za mjesec listopad – i to u dva dijela. “Glavnina plaće isplaćena je u redovnom terminu, odnosno jučer, a ostatak će biti isplaćen odmah po oporavku administrativnog sustava, što se očekuje u najkraćem mogućem roku”, dodaje se.
U dopisu zagrebačkog javnog prijevoznika stoji i kako se “cijelo vrijeme poduzimaju sve potrebne radnje kako bi se administrativni sustav, koji je nužno potreban za cjeloviti obračun plaća, što prije stavio u punu funkciju”.
“Aplikacija MojZET od sredine prošlog tjedna ponovno je u funkciji”, navode iz ZET-a, ali potom priznaju kako povremeno bilježe određene poteškoće pri registraciji dijela novih korisnika i dijela postojećih koji žele resetirati lozinku. Međutim, u priopćenju se ne navodi što će biti sa uplaćenim novcem na računu MojZET aplikacije.
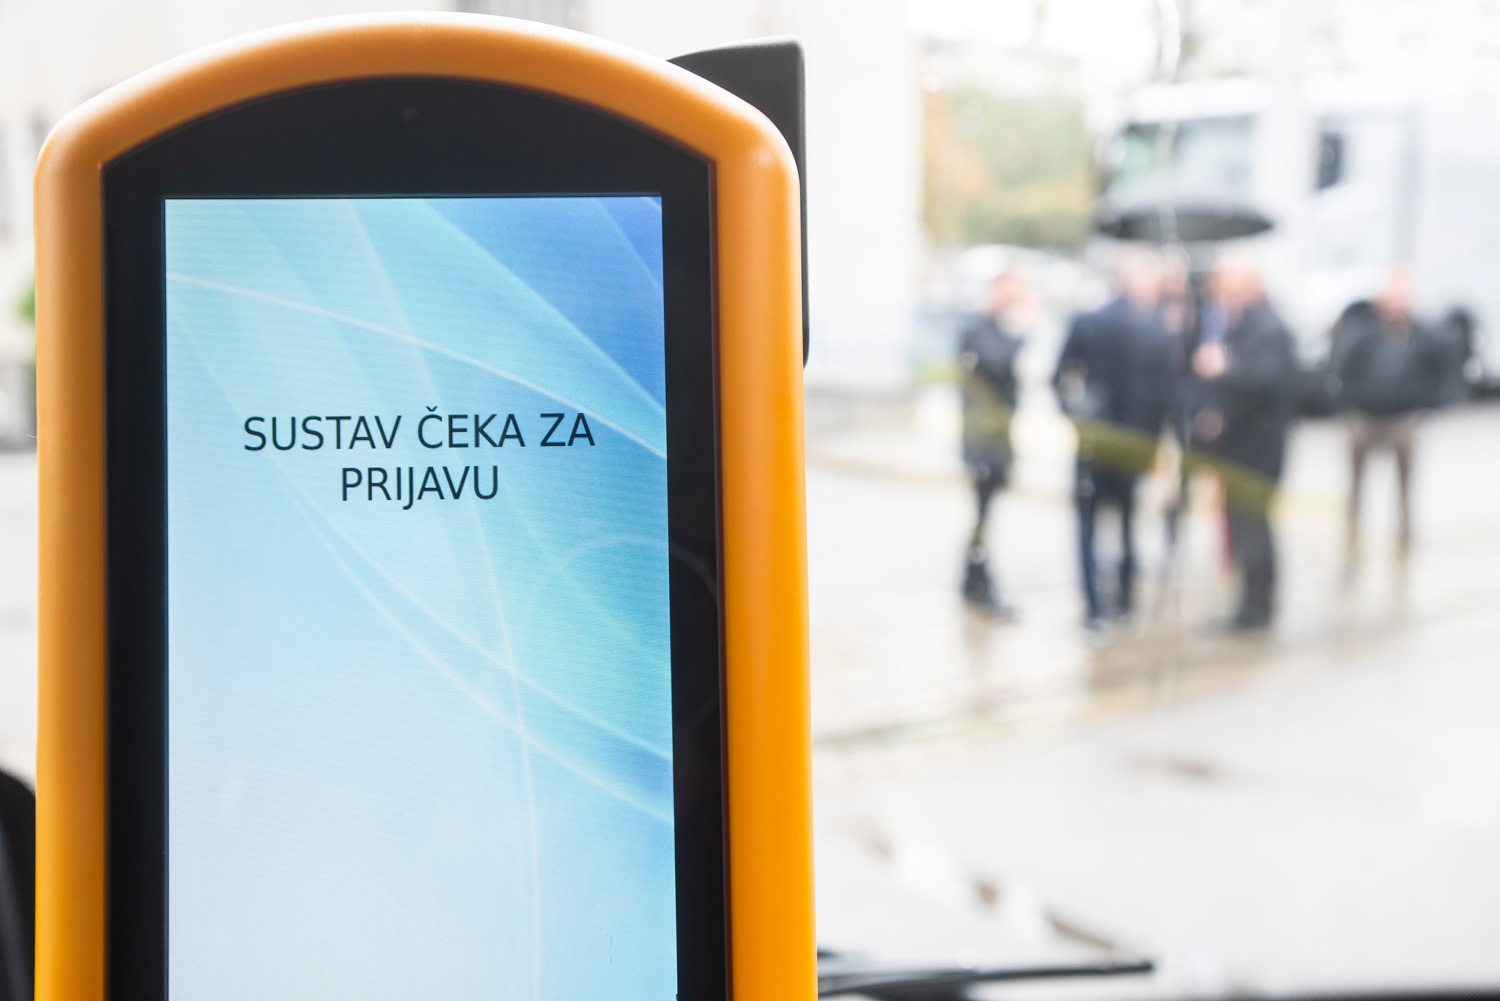
Višednevni problemi s digitalnim uslugama
Podsjetimo, kibernetički napad na ZET dogodio se 30. listopada kada je zahvaćena mreža namijenjenu poslovnim procesima administrativnih službi, dok usluga javnog prijevoza, prema navodima oštećene strane, nije bila ugrožena.
Tada su o incidentu odmah obaviješteni Nacionalni centar za kibernetičku sigurnost, Agencija za zaštitu osobnih podataka i Ministarstvo unutarnjih poslova. Osobni podaci korisnika javnog gradskog prijevoza nisu ugroženi, naglasio je ZET nakon napada.
Kako je informacijski sustav ostao izoliran radi zaštite i oporavka, došlo je do višednevnih poteškoća u digitalnim uslugama, pa su prodajna mjesta i web portal bili izvan funkcije, a mogućnost plaćanja karata putem aplikacije MojZET bila je onemogućena. To je imalo za posljedicu da su korisnici mogli kupiti karte isključivo kod vozača i na kioscima ugovornih partnera.