
Želite li označiti svoje omiljene članke i priče za kasnije čitanje ili referencu? Započnite svoje nezavisno članstvo danas.
Pridružite se danas
Već ste član? Prijavite se
Velika Britanija će se vjerojatno suočiti s cyber napadima umjetne inteligencije na svoju kritičnu infrastrukturu do 2028. jer kriminalci i države, uključujući Kinu i Rusiju, sve više koriste umjetnu inteligenciju u svojim cyber aktivnostima, upozorio je u utorak britanski cyber šef.
To bi moglo uključivati zlonamjerni softver pokretan umjetnom inteligencijom za napade ransomwarea jer će tehnologija omogućiti otkrivanje i iskorištavanje “ranjivosti koje su predugo tolerirane” u “razmjerima koji su nekoć bili nezamislivi”, rekao je Richard Horne, voditelj britanskog Nacionalnog centra za kibernetičku sigurnost.
U govoru povodom objavljivanja godišnjeg cyber izvješća NCSC-a, Horne je rekao da će čelnici tvrtki i organizacija svih veličina koji su se “jeftino izvukli s tehnologijom” morati objasniti zašto “hrane nema na policama, svjetla nisu upaljena, tvrtke su propale”, ako ne ulažu u kibernetičku sigurnost ili ne ažuriraju zastarjelu tehnologiju.
Kineska cyber aktivnost je “najsofisticiraniji i najtrajniji cyber izazov s kojim se Ujedinjeno Kraljevstvo suočava”, dok će i Rusija i Kina rutinski koristiti umjetnu inteligenciju za postizanje svojih geopolitičkih ciljeva, stoji u izvješću. Rusija namjerno provodi cyber kampanje koje padaju ispod praga oružanog sukoba, dok Iran izvodi napade na Ujedinjeno Kraljevstvo i cilja na pojedince koji su prijetnja iranskom režimu, rekao je Horne.
Korištenje umjetne inteligencije od strane država i kriminalaca vrlo je vjerojatno da će povećati opseg i učinkovitost neprijateljskih operacija, ali vjerojatnije je da će se umjetna inteligencija koristiti za poboljšanje i skaliranje postojećih taktika i tehnika, a ne za pronalaženje potpuno novih ranjivosti, stoji u izvješću.
Prošlog su tjedna vlade i korporacije radile na hitnim sigurnosnim ažuriranjima nakon otkrića ranjivosti uz pomoć umjetne inteligencije u programskom jeziku vitalnom za 70% web stranica u svijetu. Dvije kritične greške koje je identificirala umjetna inteligencija mogle bi lošim akterima omogućiti neovlašteni pristup stranicama što bi im, u teoriji, moglo omogućiti daljinsku kontrolu web poslužitelja bez potrebe za lozinkom.
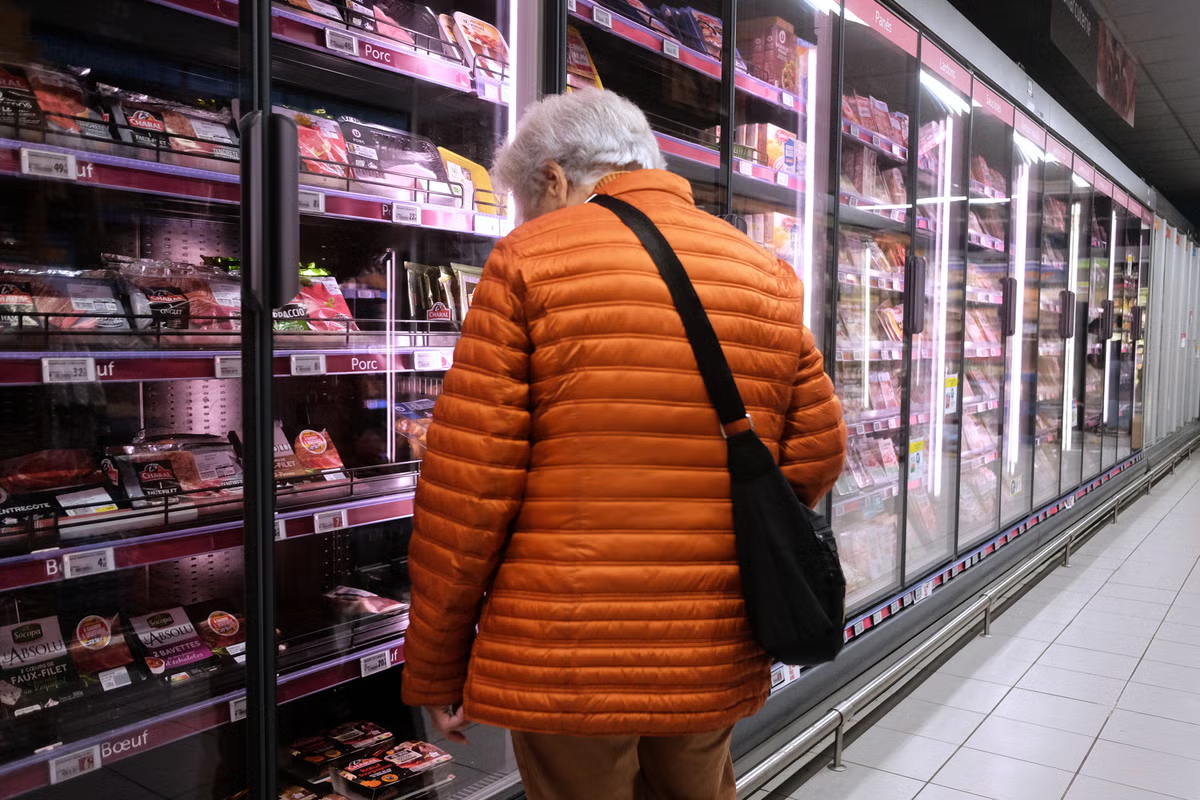
Tehnologija “podupire automatizaciju fizičkih procesa koji su vitalni za moderni život”, rekao je Horne. To uključuje, rekao je, prebacivanje električne energije, brane u vodnim objektima, rad brana, proizvodne linije, kontrolu grijanja i hlađenja. Nedavni kibernetički napadi na rashladne sustave u francuskim supermarketima pokazali su koliko lako neprijateljski akteri mogu iskoristiti civilnu infrastrukturu, rekao je Horne.
Rusija je već napala kritičnu infrastrukturu u Europi, prema Ujedinjenom Kraljevstvu i zemljama članicama EU koje su rekle da ruska sigurnosna služba FSB stoji iza napada na poljsku energetsku mrežu u prosincu 2025. Da je napad bio uspješan, 500.000 ljudi moglo je ostati bez struje tijekom zime.
U Ujedinjenom Kraljevstvu zlonamjerne cyber aktivnosti koštaju organizacije gotovo 20 milijardi dolara svake godine, objavio je NCSC. U 2025. proizvođač automobila Jaguar Land Rover pretrpio je više od 260 milijuna dolara izravnih gubitaka nakon kibernetičkog napada koji je također pogodio dobavljače i narušio gospodarstvo Ujedinjenog Kraljevstva.
“Potrebno nam je da svaka organizacija u Ujedinjenom Kraljevstvu poduzme akciju odmah. Ne samo da zaštiti svoje klijente, usluge i sredstva za život, već zato što je kibernetička sigurnost sada dio prve linije obrane naše nacije”, rekla je Anne Keast-Butler, direktorica GCHQ-a, britanske obavještajne agencije za signale, čiji je NCSC dio.
To uključuje provedbu osnovnih, ali učinkovitih mjera kibernetičke sigurnosti kao što je provjera jesu li uređaji ažurni, ograničavanje administratorskog pristupa sustavima i sigurnosno kopiranje važnih datoteka i podataka, rekao je NCSC.