
Želite li označiti svoje omiljene članke i priče za kasnije čitanje ili referencu? Započnite svoje Nezavisno članstvo danas.
Pridružite se danas
Već ste član? Prijavite se
EEuropa je u stanju pripravnosti nakon što je novi val kibernetičkih napada, internetskih prijevara i prijetnji bombama donio veliki poremećaj ovog tjedna, uzrokujući desetke milijuna eura procijenjenih gubitaka.
Deseci letova diljem Europe bili su paralizirani prijetnjama, prisiljavajući se na preusmjeravanja i djelomično zatvaranje zračnih luka dok su timovi za uklanjanje eksploziva i psi tragači pretraživali svaki identificirani zrakoplov.
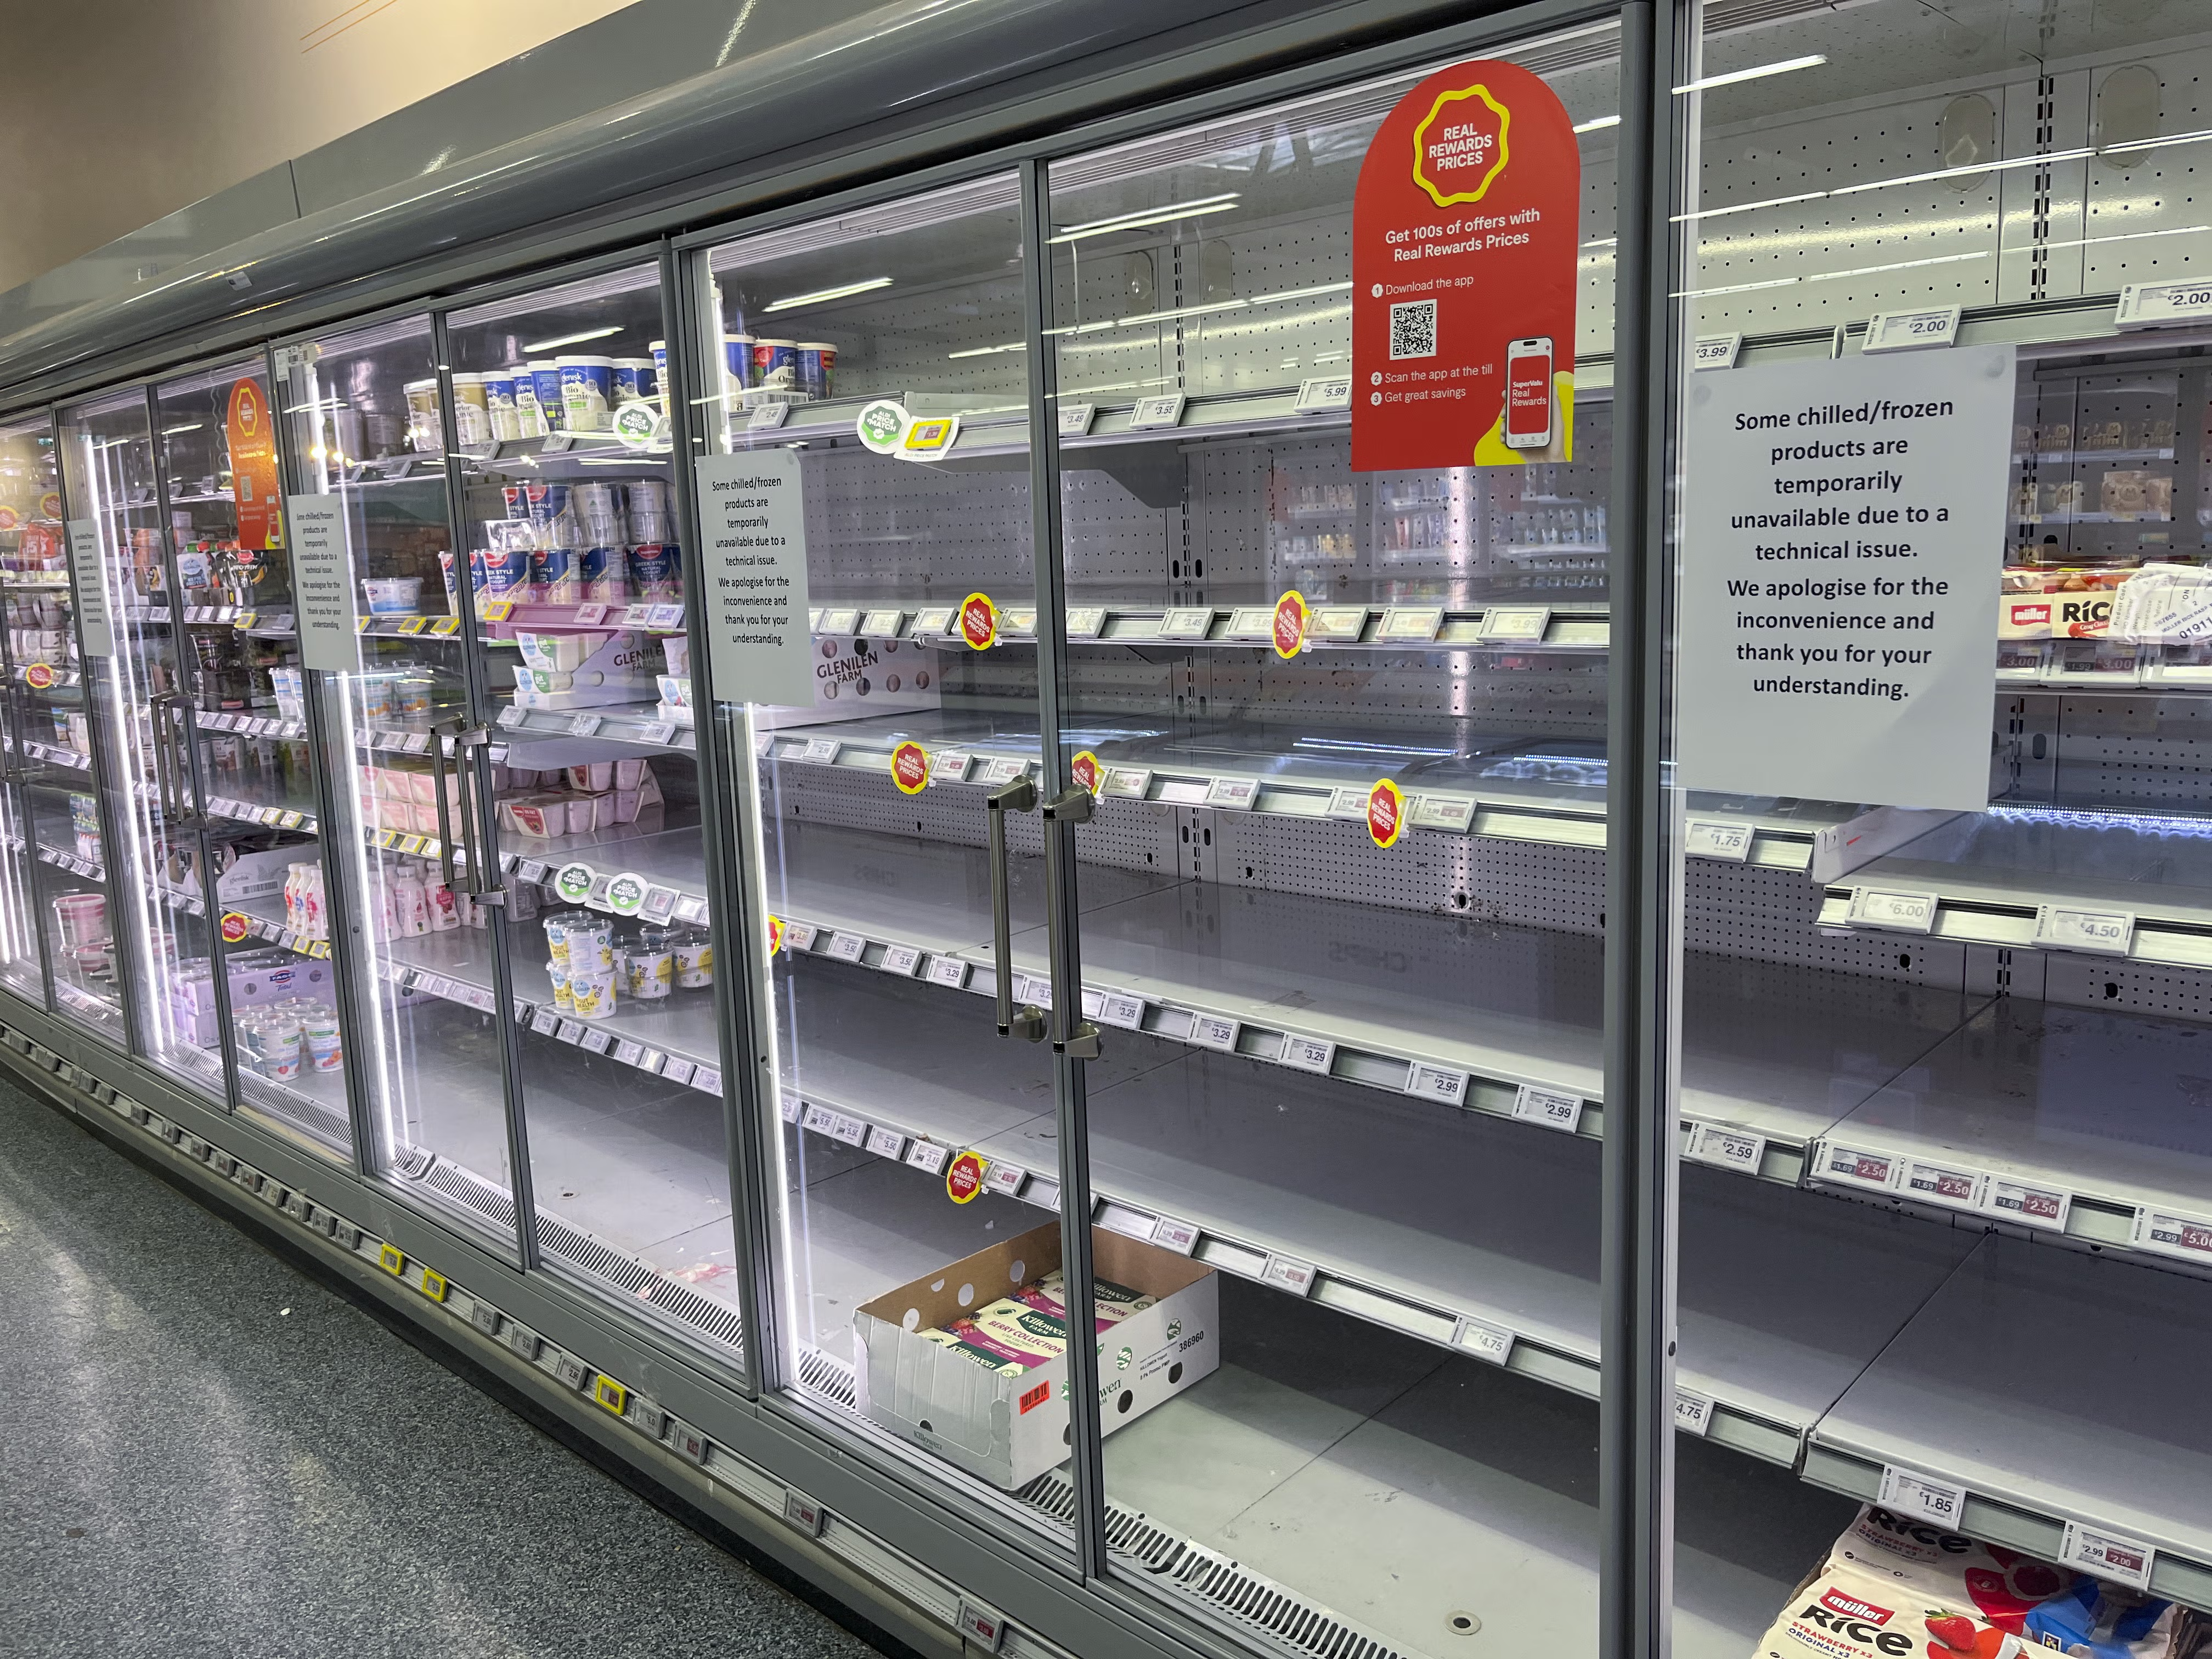
Zamrzivači u dijelovima Ujedinjenog Kraljevstva i Europe bili su pogođeni navodnim hakiranjem zbog kojeg su unutarnje temperature dramatično porasle, pokvarivši ogromne količine hrane.
U Francuskoj su banke krvi u ponedjeljak bile podvrgnute cyber napadu koji je oštetio hladnjače i sustave kontrole u više regija diljem Francuske.
Britanska televizijska kuća Sky rekla je da je primila sigurnosnu prijetnju u petak, nekoliko sati nakon što je irska televizijska kuća RTE evakuirala svoju zgradu nakon sličnog upozorenja.
Prekidi dolaze usred pojačane tjeskobe zbog prijetnje takozvanih ‘hibridnih napada’ stranih aktera – a stručnjaci kažu The Independent da događaji proteklog tjedna pokazuju sva obilježja sabotaže stranih protivnika.
“U ovome nema novca, pa je isplata psihološka i politička”, kaže izvršni direktor tvrtke za kibernetičku sigurnost Heimdal, Jesper Frederiksen. “Ovi napadi dokazuju doseg, testiraju koliko brzo vlade reagiraju i troše povjerenje javnosti da država može zaštititi svakodnevni život.”
Europa već dugo diže uzbunu zbog hibridnog rata – posebno iz Rusije, a predsjednica EU komisije Ursula von der Leyen upozorava da se “ne radi o tradicionalnoj obrani” i zahtijeva “potpuno novi način razmišljanja”.
Dray Agha, viši menadžer u tvrtki za kibernetičku sigurnost Huntress, rekao je da je prekid prehrambenih lanaca i medicinskih usluga “dokazana taktika za stvaranje tjeskobe javnosti i potkopavanje povjerenja u civilne institucije” što pokazuje kako se “nacionalna otpornost sada u potpunosti oslanja na sigurnost svakodnevnih komercijalnih mreža”.
Matt Lovell, izvršni direktor CloudGuarda, kaže da se incidenti “ne bi trebali promatrati izolirano” i da svi pokazuju obrazac “niske cijene, vrlo vidljivi i ometajući svakodnevni život”.
Ruski haktivisti preuzeli su odgovornost za napade na supermarkete i prijevare o bombama u redakcijama – a stručnjaci jasno ističu da to ne isključuje umiješanost nacionalne države.
Zapravo, kažu oni, slijedi trend država koje dopuštaju opunomoćenicima da izvrše napade dok zadržavaju razinu vjerojatne poricanja.
Evo kako se odvijao europski tjedan kaosa:
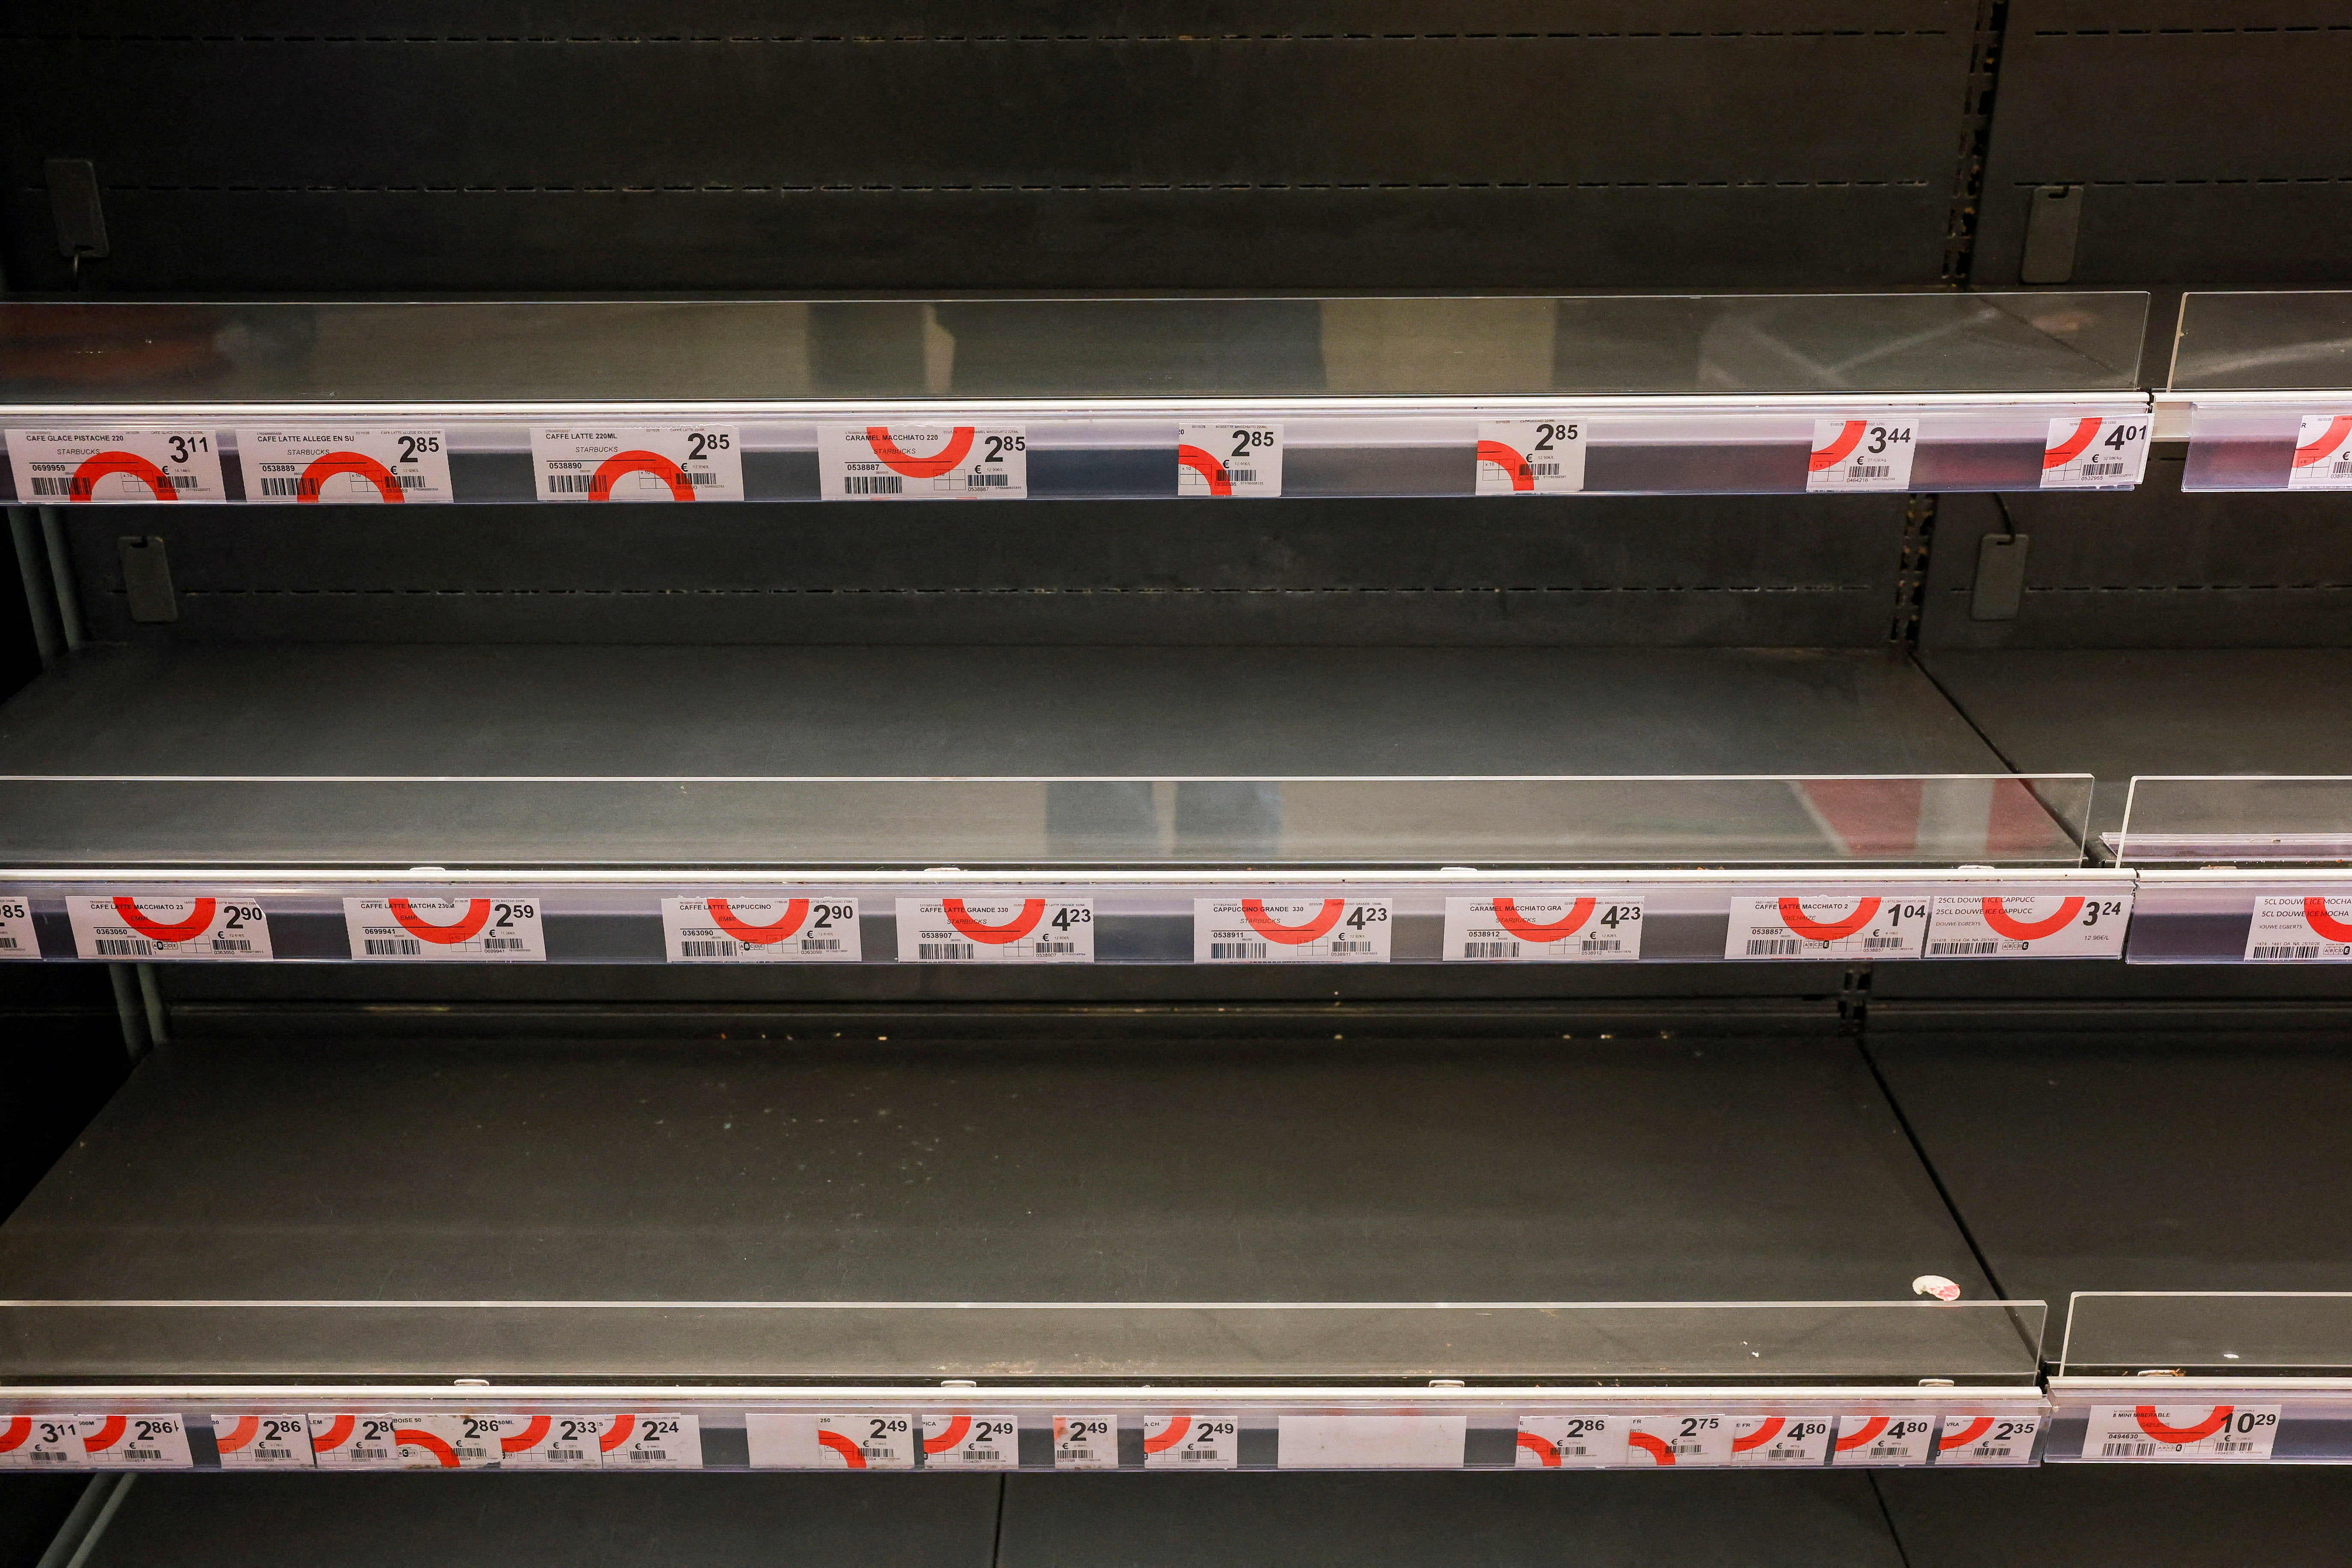
Napadi na hladnjake supermarketa
Hakeri su ovaj tjedan podigli temperaturu hladnjaka u trgovinama u europskim zemljama, prisilivši trgovce da bace velike količine hrane u napadu koji je ponovio sličan incident u Francuskoj tri tjedna ranije. Odgovornost su preuzeli ruski haktivisti.
“Proruske haktivističke skupine preuzele su odgovornost za napade na frižidere, a američki tužitelji su ih povezali s mrežom koju financira ruska vojna obavještajna služba”, rekao je gospodin Fredriksen.
“To je model koji treba promatrati. Država sama ne pritišće gumb. Dopušta usklađenim opunomoćenicima da to čine i zadržava poricanje.”
Nepravilnosti su prijavljene u trgovinama u Belgiji, Luksemburgu, Švedskoj, Njemačkoj, Grčkoj, Irskoj, Italiji, Estoniji, Nizozemskoj i Finskoj. Među pogođenima su divovi Carrefour i IKEA.
U Britaniji su hakeri pokušali napasti male tvrtke za preradu mesa, ali učinak je bio minimalan.
Ali u Stockholmu je učinak bio jasan. “Sve je uništeno”, kaže Engla Ingwall, voditeljica prodaje u ICA franšiznoj trgovini, dodajući da se napad dogodio u 2 ujutro u ponedjeljak, ali je primijećen tek nekoliko sati kasnije.
“Došlo je do kibernetičkog napada i svi su naši zamrzivači dosegnuli 50 stupnjeva (Celzija).”
Incidenti su izazvali zabrinutost u Europskoj uniji zbog ranjivosti povezane infrastrukture usred sigurnosnih napetosti nakon ruske invazije na Ukrajinu 2022.
Napadi na hladnjake otvaraju “vrlo stvarnu mogućnost da nacionalne države ispituju kako poremetiti rashladne sustave koji održavaju vojne baze i kritično osoblje”, kaže Sarah Cleveland, viša direktorica tvrtke za kibernetičku sigurnost ExtraHop.
Richard Horne, voditelj britanskog Nacionalnog centra za kibernetičku sigurnost, dodaje da je napad širom Europe bio “samo podnožje”, upozoravajući da još uvijek postoji “toliko ranjivosti koje na neki način čekaju da budu iskorištene”.
On tvrdi da Rusija kontinuirano pokušava prodrijeti u vojne mreže Ujedinjenog Kraljevstva, dok Iran provodi zlonamjerne cyber operacije na globalnoj razini, uključujući i Ujedinjeno Kraljevstvo.
Moskva, Peking i Teheran opetovano su odbacili slične optužbe za zlonamjerne cyber akcije u prošlosti.
Misteriozne lažne letne bombe
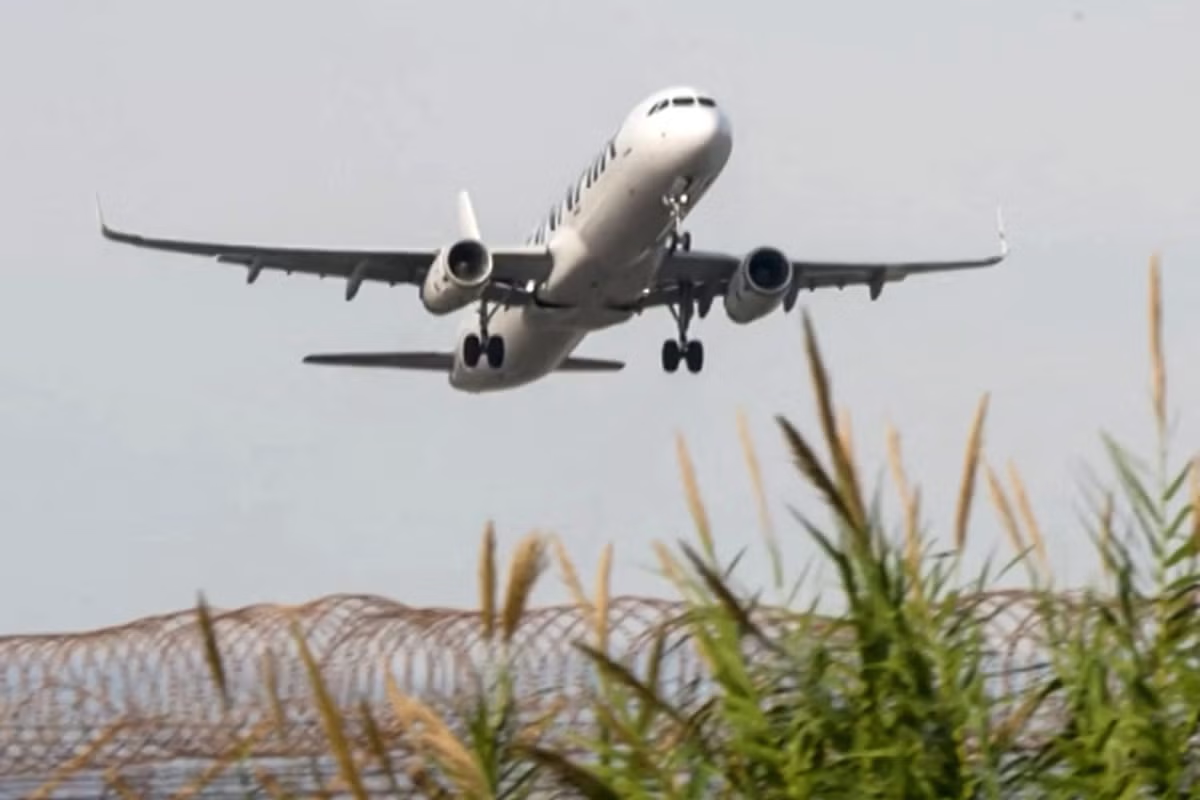
U četvrtak su prijetnje bombama diljem Europe prizemljile letove u nekoliko zemalja i uzrokovale prekid putovanja.
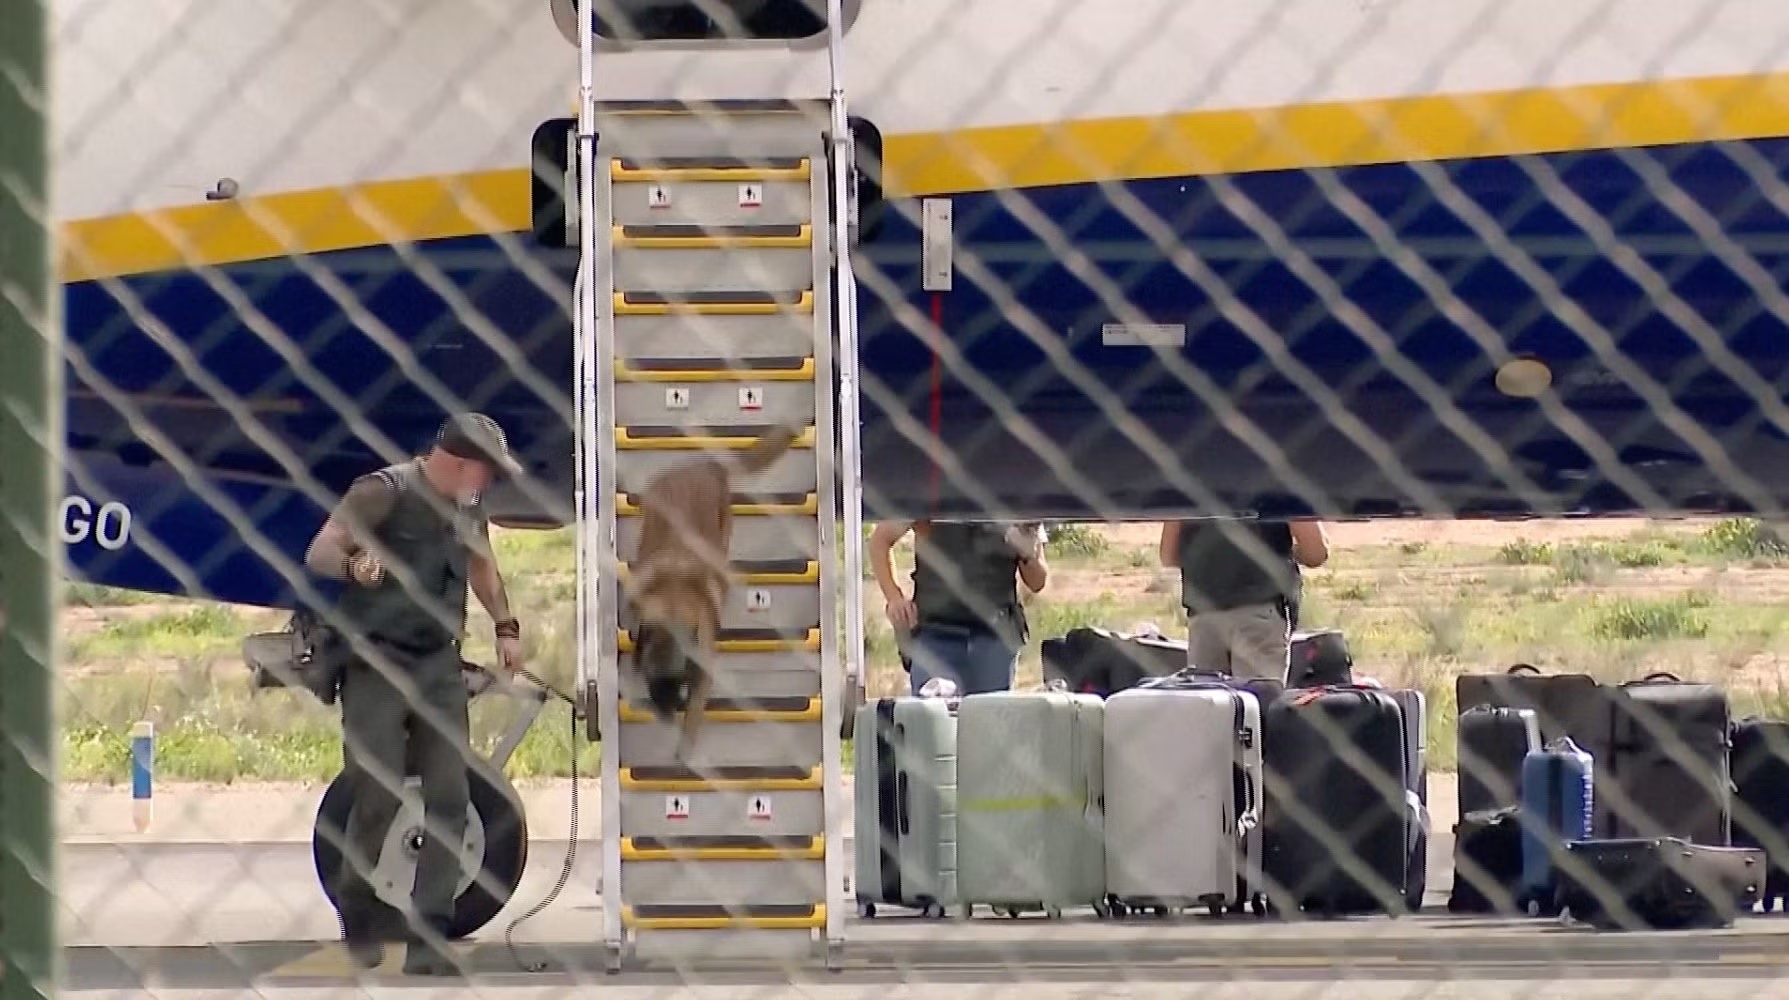
Bio je to drugi od tri slučaja ovog tjedna da su prijavljene tako raširene prijetnje, što je izazvalo strah i zabrinutost u pozadini niza kibernetičkih napada na kontinentu.
Letovi za i iz Ujedinjenog Kraljevstva, Belgije, Irske, Italije, Finske, Bugarske, Španjolske i Danske bili su pogođeni, ali su uglavnom riješeni do kraja svakog dana.
Ciljano je više od desetak letova, uključujući one iz Kopenhagena, Dublina, Helsinkija, Madrida, Milana i Varšave.
U utorak je nekoliko letova diljem Europe primilo navodne prijetnje bombom za koje se na kraju pokazalo da su prijevare – ali su potaknule pretrage, preusmjeravanja i, u jednom slučaju, pratnju talijanskih zračnih snaga do slijetanja, rekli su dužnosnici.
“Ako možete ometati rad supermarketa, zatvoriti dio zračne luke, stvoriti strah od bombe ili prisiliti hitne službe da reagiraju, već ste nametnuli troškove i stvorili nesigurnost”, kaže Dave Wreski, osnivač Guardian Digital, Inc.
“To možete učiniti bez slanja trupa preko granice ili izvođenja napada koji jasno izgleda kao ratni čin.”
Prijetnje redakcijama
Redakcije u Irskoj i Bugarskoj primile su u petak e-poštom prijetnje bombama od navodnog “Mikhaila Andropova”, koji preuzima odgovornost za sve veći val lažnih prijetnji koje prekidaju putničke letove diljem Europe.
“Europske vlasti su još jednom pokazale da su nesposobne budale koje nisu u stanju učiniti ništa da nas zaustave”, nastavlja se.
“Eksperimentirali smo s multithreadingom i uspjeli smo izazvati široku paniku, kao i natjerati europske vlasti da potroše čitavo bogatstvo na sve te postupke.
“Ali ovo je samo početak. Ono što se dogodilo ovaj tjedan samo je mali dio onoga što čeka Europu u bliskoj budućnosti.”
U e-poruci je stajalo da hakeri planiraju novi val napada i da će vrlo brzo “dignuti u zrak vaše zrakoplove, kruzere, stanice podzemne željeznice i vlakove”.
U nastavku je izravno prijetio redakciji, stajalo je: “Želimo da cijeli svijet zna za nas, zbog čega je jedan od naših operativaca postavio eksplozivnu napravu u vašu zgradu. Eksplodirat će za 45 minuta. Sat otkucava.”
Poruke poslane bugarskoj Novoj TV i irskoj javnoj radioteleviziji RTE, koji su evakuirali svoje urede, bile su naslovljene “Poruka Zapadu” i prikazivale su prijetnje kao uvod u seriju napada na prijevozna sredstva diljem Europe.
Britanska televizijska kuća Sky također je rekla da je primila sigurnosnu prijetnju.
Identitet pošiljatelja, podrijetlo e-poruka ili jesu li doista dolazile iz istog izvora kao i prijetnje bilo kojem od desetaka letova koji su pogođeni od utorka još nije utvrđeno. Do kraja petka nisu pronađene eksplozivne naprave i svi su zrakoplovi sigurno sletjeli.
Banke krvi
Nekoliko dana nakon prijevare o hladnjaku, banke krvi u Francuskoj bile su pogođene cyber napadom, priopćilo je francusko ministarstvo zdravstva.
“Nekoliko regionalnih objekata Francuske krvne ustanove (EFS) bilo je pogođeno kibersigurnosnim incidentom koji je utjecao na određene sustave nadzora i kontrole hladnjača”, rečeno je.
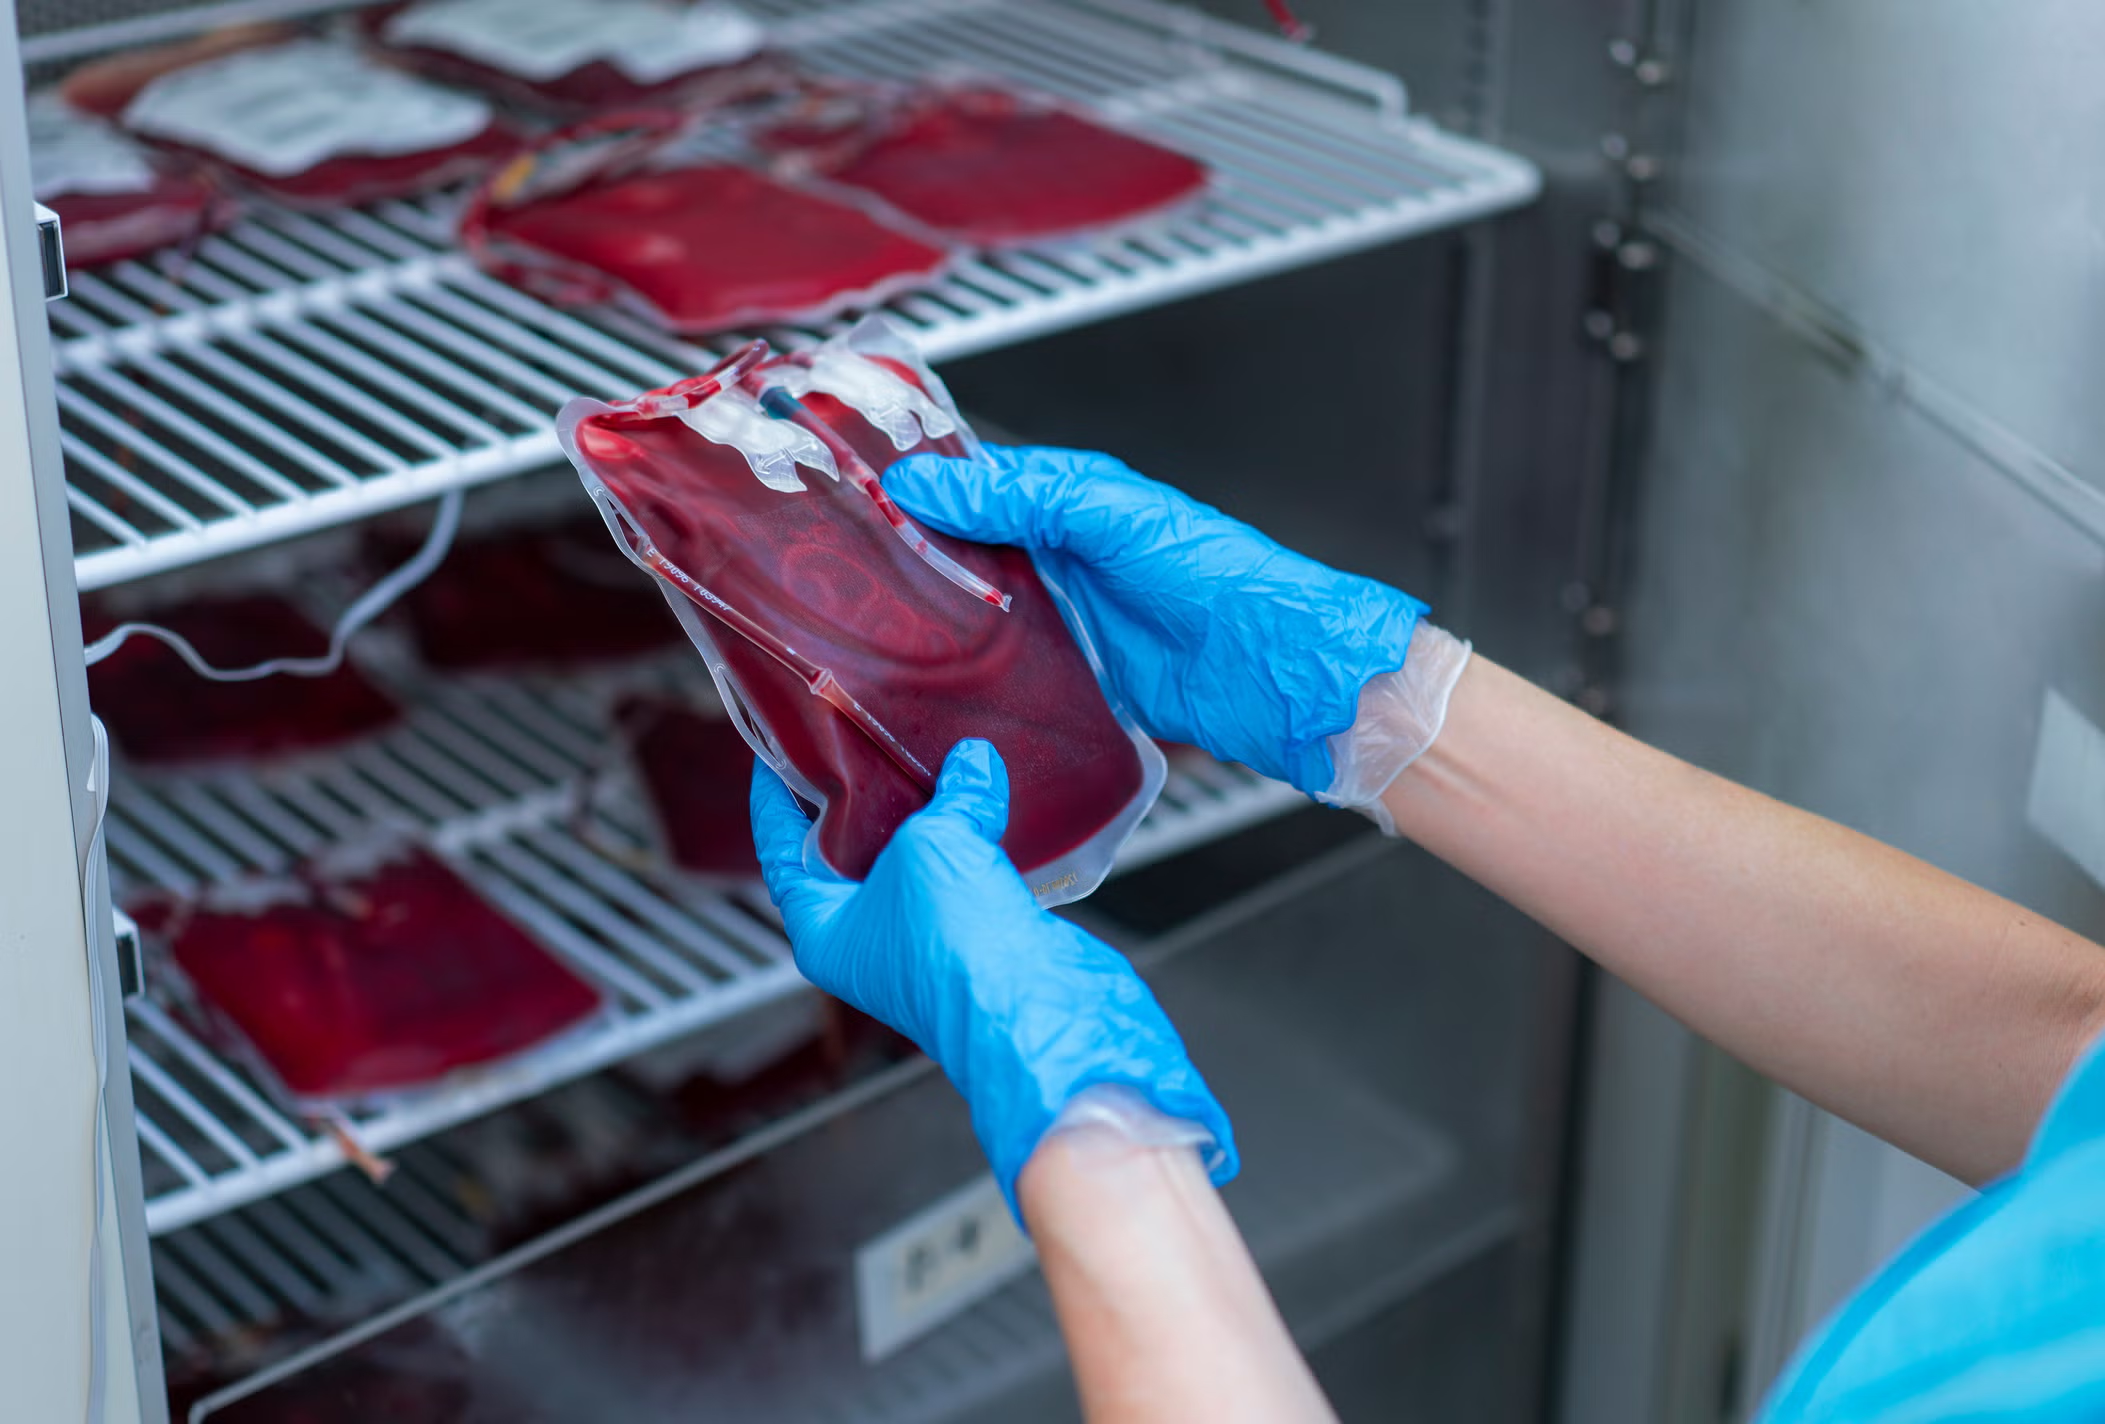
Unatoč prijetnji, nije bilo štete na krvnim produktima nakon napada koji se dogodio u ponedjeljak, ali je objavljen u srijedu.
Ministarstvo je priopćilo da je “sigurnost zaliha krvi očuvana zahvaljujući nadzornim i alarmnim sustavima objekata, kao i mjerama predostrožnosti koje su odmah provedene”.
Istrage incidenta i potencijalno pogođene opreme su u tijeku dok vlasti razmatraju vremenski okvir za siguran povratak u rad.
U srijedu je francuska kooperativna banka Credit Mutuel Arkea priopćila da je bila pogođena kibernetičkim napadom koji je “omogućio izvođenje lažnih transakcija” – ali da novac koji pripada klijentima nije bio pogođen.
Uz toliko raširenih napada u jednom tjednu, diljem Europe postoji istinska zabrinutost što još slijedi.